Redes · Continuidad
Conectividad entre sedes con dos enlaces.
Una sucursal no debería depender de un solo proveedor para llegar a sus servicios centrales. Dos enlaces y dos túneles separados permiten cambiar de camino si cae uno de ellos.
Diseño
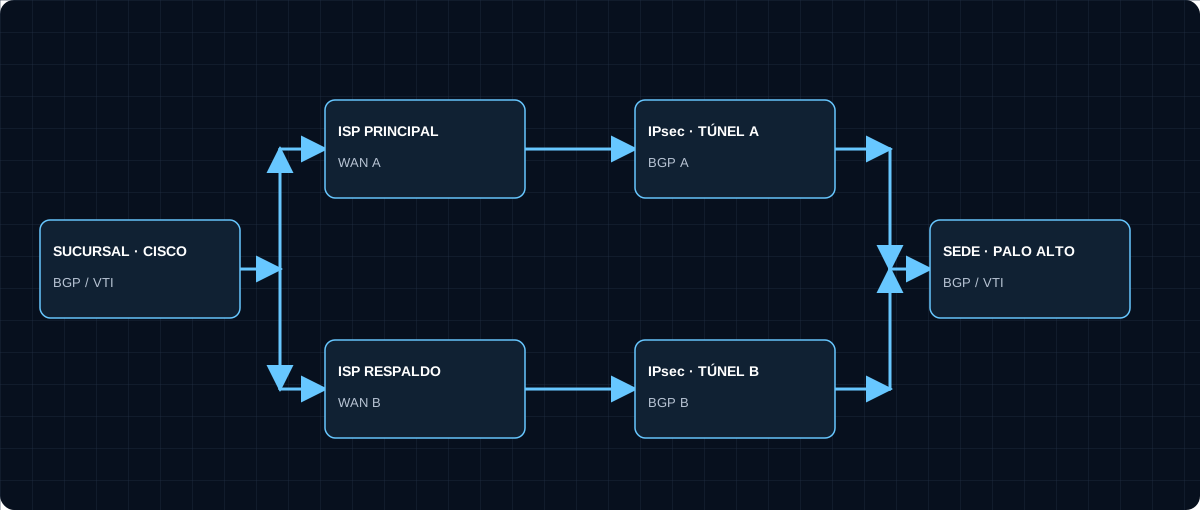
Un equipo de borde Cisco en la sucursal establece dos túneles IPsec de tipo VTI hacia el firewall Palo Alto de la sede central, uno por ISP. Cada túnel tiene su propia vecindad BGP; no se anuncia una ruta interna sin un túnel activo.
Conmutación
Se prefiere el enlace principal en ambos extremos mediante política BGP. Si su túnel o vecindad deja de responder, se retira esa ruta y entra la del segundo enlace. El retorno debe preferir el mismo túnel para evitar flujos asimétricos a través del firewall.
Validación
Comprobar las dos vecindades y la ruta elegida; cortar el enlace principal, medir la pérdida durante la convergencia y verificar la ruta de retorno. Restaurarlo y revisar que el tráfico vuelva al primario sin rutas residuales. Hacer la misma prueba con el respaldo.