Arquitectura de red · Seguridad de acceso
Acceso remoto a una red interna.
El acceso remoto permite consultar una aplicación interna sin abrirla a toda la red ni exponerla directamente.
Necesidad
Un caso frecuente es el de personal que trabaja fuera de la oficina y necesita consultar una aplicación interna. Publicar el servicio directamente ampliaría la superficie de acceso y dificultaría controlar qué recursos puede usar cada dispositivo.
Decisión
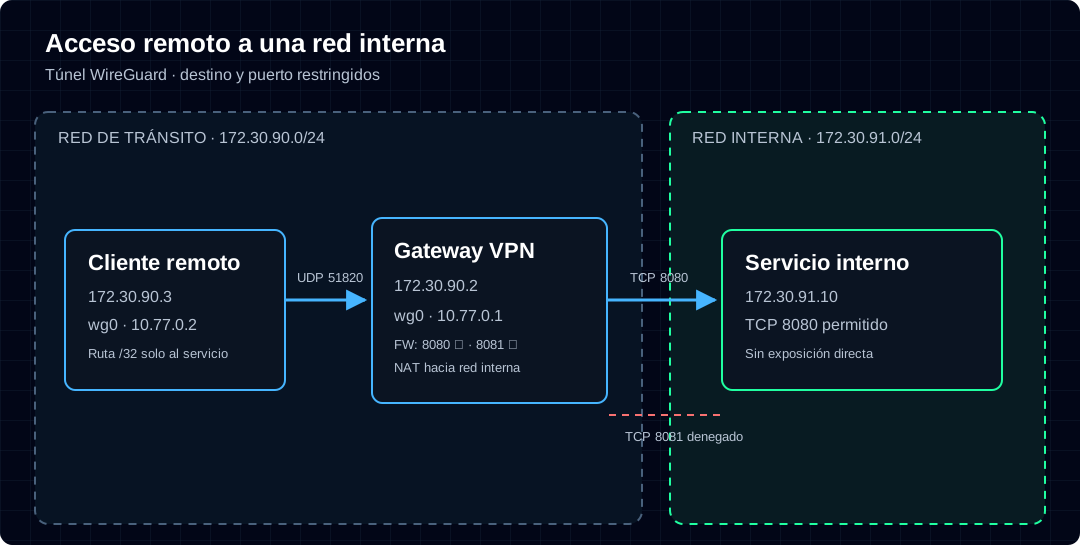
Elegí un gateway WireGuard para concentrar la entrada y separar el tráfico remoto de la red interna. La política deniega por defecto y permite únicamente el servicio necesario en TCP 8080; así, disponer de la VPN no equivale a tener acceso a toda la red.
El cliente enruta solo ese destino por el túnel. NAT devuelve las respuestas sin cambiar la configuración del servicio interno.
Validación
- Handshake WireGuard establecido y ruta del servicio por
wg0. - Servicio autorizado en TCP 8080 accesible desde el cliente.
- Sin túnel, la red de tránsito no alcanza el servicio.
- TCP 8081, activo en el mismo servidor, denegado desde el cliente remoto.
Flujo
El cliente cifra la petición y la envía al gateway por UDP 51820. Después de descifrarla, el gateway comprueba destino y puerto antes de reenviarla a la red interna. Solo se admite TCP 8080 hacia el servidor autorizado; la respuesta vuelve por el túnel.
La ruta del cliente apunta a un único destino, no a toda la subred. El filtrado del gateway es el control decisivo: una ruta limitada en el cliente, por sí sola, no es una política de acceso.
Controles
- Segmentación de tránsito y red interna; el gateway es el único nodo conectado a ambas.
- Regla de firewall con denegación predeterminada y permiso por destino y puerto.
- Claves por dispositivo y tráfico cifrado por WireGuard.
- El servidor no necesita una ruta hacia la subred VPN: NAT resuelve el retorno.
Diagnóstico
Si una petición falla, reviso primero el handshake y los bytes del túnel, después la ruta del cliente, los contadores del firewall y, finalmente, la respuesta del servicio desde el gateway. Ese orden separa fallos de conectividad, autorización y aplicación.
Valor
El acceso a recursos internos queda concentrado en un punto donde se puede revisar y restringir. La separación de redes evita que el cliente remoto tenga acceso general a otros servicios. La política se comprobó tanto con una conexión permitida como con una denegada.