Redes · Segmentación
Segmentación de red empresarial pequeña.
Separar usuarios, servidores, invitados y administración evita que compartir switches signifique compartir acceso. El tráfico entre VLAN pasa por un firewall con reglas por destino y servicio.
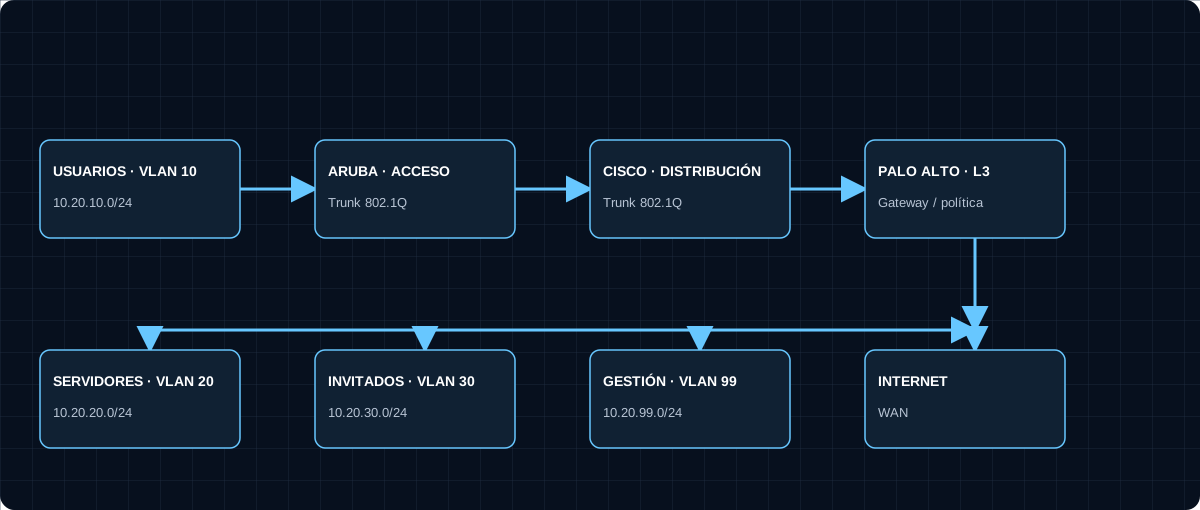
Topología
Switches Aruba de acceso entregan las VLAN por enlaces troncales 802.1Q a un Cisco de distribución. Las subinterfaces del firewall Palo Alto son las puertas de enlace de cada VLAN; el Cisco no enruta entre ellas.
Política
Usuarios (VLAN 10) llegan a la aplicación en servidores (VLAN 20) por TCP 443. Invitados (VLAN 30) solo salen a Internet. Administración (VLAN 99) alcanza los equipos de red por los puertos de gestión necesarios. Todo otro tráfico entre zonas se deniega y registra.
Validación
Probar TCP 443 de usuarios a la aplicación y comprobar la denegación hacia otros puertos del servidor. Verificar que invitados no alcancen las demás VLAN y que solo administración entre a la interfaz de gestión. Revisar sesiones y registros del firewall para cada intento.