Ciberseguridad · SOC
Flujo de investigación de incidentes en Microsoft.
Propuse e implementé para el equipo un flujo de investigación de incidentes del entorno Microsoft. Lo usamos a diario para reunir señales de Defender XDR y Entra ID, tomar decisiones con evidencia y dar seguimiento hasta el cierre.
Arquitectura
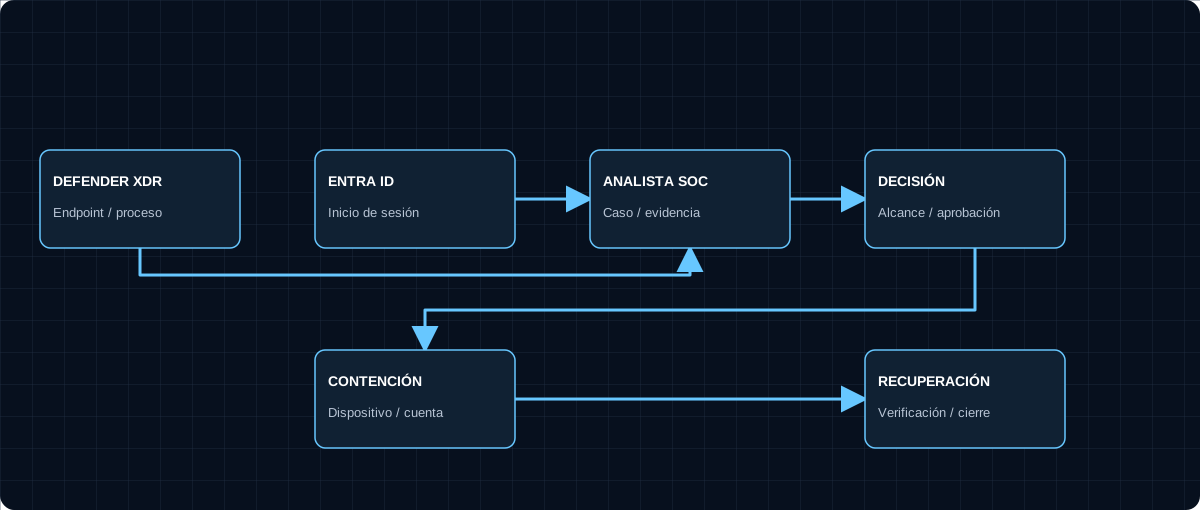
El incidente entra desde Microsoft Defender XDR. El equipo revisa dispositivo, usuario, procesos y línea de tiempo, y contrasta los inicios de sesión de Entra ID. Reunimos la evidencia en un caso antes de evaluar su impacto y prioridad.
Flujo que implementé
Definí una secuencia común para el equipo: registrar la alerta, revisar el contexto del endpoint y la identidad, documentar hipótesis y evidencia, decidir la severidad y asignar el seguimiento. Así investigamos con el mismo criterio y queda trazabilidad.
Uso diario
El equipo utiliza el flujo para investigar incidentes en el entorno Microsoft. Cuando corresponde, coordinamos acciones sobre el dispositivo o la cuenta afectada; documentamos la decisión y verificamos el resultado antes de cerrar el caso.