Azure · Arquitectura de red
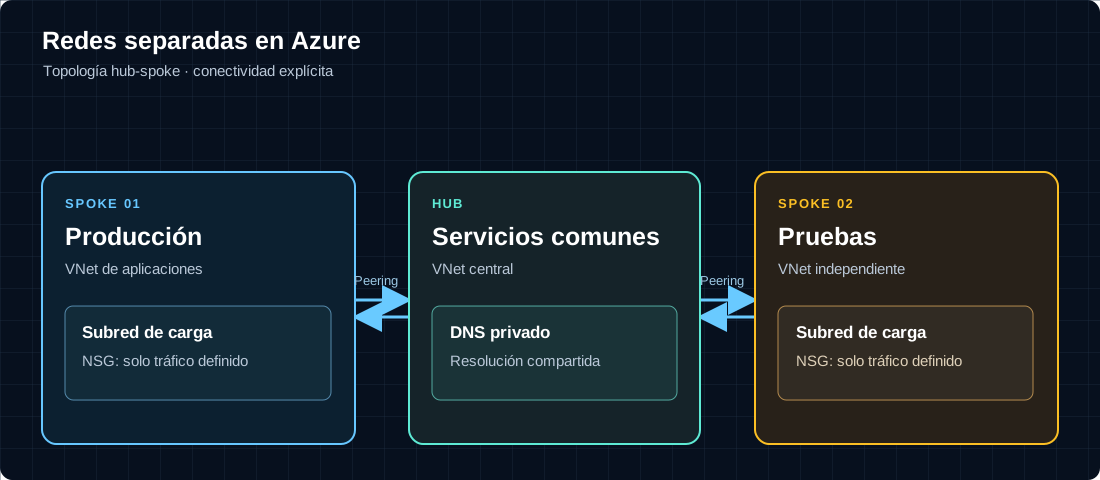
Redes separadas en Azure.
Producción y pruebas necesitan conectividad con servicios comunes, pero no una ruta abierta entre sus aplicaciones. La red debe crecer sin perder ese límite.
Decisión
Una VNet central aloja el servicio de DNS compartido. Producción y pruebas tienen VNets independientes con peering hacia el hub. No hay peering directo entre ellas: el peering de Azure no es transitivo
Control de tráfico
Cada subred lleva un NSG con permisos expresos para los flujos necesarios y una denegación personalizada para el resto del tráfico entre redes. Azure permite tráfico de redes emparejadas bajo la etiqueta VirtualNetwork.
Validación
Comprobar resolución DNS y comunicación permitida de cada spoke al servicio compartido. Después intentar conexiones no autorizadas entre entornos y revisar rutas efectivas y reglas NSG. El diseño no incluye salida a Internet, VPN, firewall central ni respaldo: son decisiones de otros proyectos.