Infraestructura · Automatización · Hermes Agent
Agente nocturno para infraestructura crítica.
Al inicio del turno, un cliente necesita saber qué servicios de TI y máquinas críticas requieren atención, no revisar alertas dispersas de cada entorno. Diseñé e implementé un flujo para un servidor privado: Hermes prioriza las señales verificadas y el sistema prepara el reporte nocturno para operaciones.
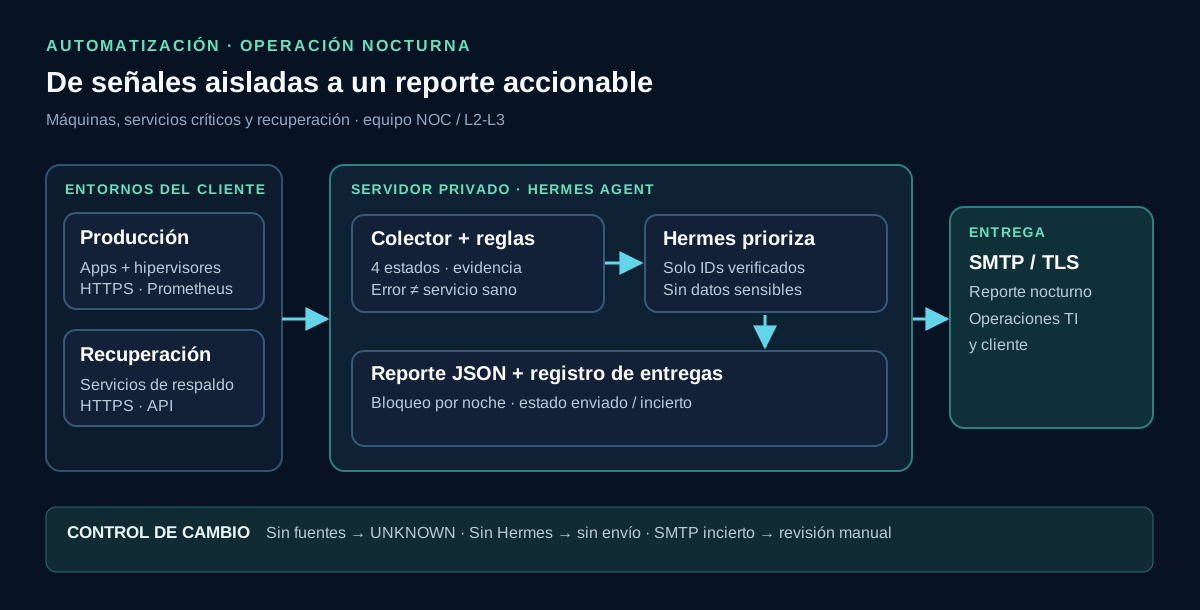
Valor para el cliente
El equipo NOC/L2-L3 recibe una vista unificada de servicios de aplicaciones, hipervisores y recuperación. Diferencia fallas confirmadas de fuentes sin datos, identifica qué revisar primero y comparte un estado de infraestructura legible para el cliente.
Arquitectura
Conectores HTTPS leen estados de aplicaciones y métricas de Prometheus en distintos ambientes. Un evaluador independiente clasifica cada señal como sana, degradada, crítica o desconocida. Hermes recibe solo identificadores y lecturas tipadas para ordenar prioridades; no puede cambiar datos, destinatarios ni declarar una fuente sana.
Entrega controlada
El reporte JSON conserva evidencia por fuente. Un bloqueo y un registro de entregas evitan envíos duplicados; SMTP usa TLS. Si una fuente falla, aparece como desconocida. Si Hermes no devuelve prioridades válidas, se detiene el envío. Ante una entrega ambigua, el estado exige revisión manual antes de reintentar.
Resultado comprobado
Ejecuté el flujo completo contra servicios de producción y recuperación de prueba y una consulta de hipervisor. Hermes identificó primero el uso de CPU crítico y después el servicio de respaldo degradado. El reporte registró un servicio sano, uno degradado y uno crítico. Nueve pruebas cubren además fuentes caídas, redirecciones, prioridades inventadas y control de duplicados.